AT&T再曝重大数据泄露 几乎所有客户受波及,企业安全咨询刻不容缓
美国电信巨头AT&T证实了一起重大数据泄露事件,影响范围几乎覆盖其全部客户,引发了业界和公众对通信安全的高度关注。这起事故不仅暴露了大型企业在数据保护方面的脆弱性,更向所有组织发出了紧迫信号:专业的安全咨询服务不再是可选项,而是数字化生存的必备能力。
事件回顾:波及几乎所有客户的泄露
据AT&T披露,攻击者通过入侵其第三方云平台供应商的环境,获取了大量客户数据,包括社会安全号码、全名、出生日期、电话号码、电子邮件地址和邮寄地址等敏感信息。更令人震惊的是,受影响客户数量高达约1.1亿人——几乎就是AT&T全部移动客户总数。这并非AT&T首次发生大规模数据泄露,但此次事件的广度与深度均创下新纪录,凸显出供应链风险和云安全管理的严重短板。
根源剖析:第三方风险与数据治理失效
调查显示,此次泄露的核心原因是AT&T未能有效监督第三方服务商的安全措施。攻击者利用供应商系统中的漏洞,横向移动至AT&T的客户数据库。这暴露了企业在数据治理上的三重失效:
- 供应链安全审查缺失:对合作伙伴的安全评估流于形式,未持续监控其安全态势。
- 数据加密与隔离不足:敏感信息未充分加密,且未与第三方环境实现严格的逻辑隔离。
- 应急响应滞后:从入侵到发现间隔较长,导致攻击者有充足时间窃取和转移数据。
这些失效并非AT&T独有,而是众多企业的通病。正因如此,系统性、主动性的安全咨询服务成为帮助企业弥补漏洞的关键力量。
安全咨询服务的价值:从被动补救到主动防御
面对日益复杂的网络威胁,安全咨询服务能够为企业提供以下核心价值:
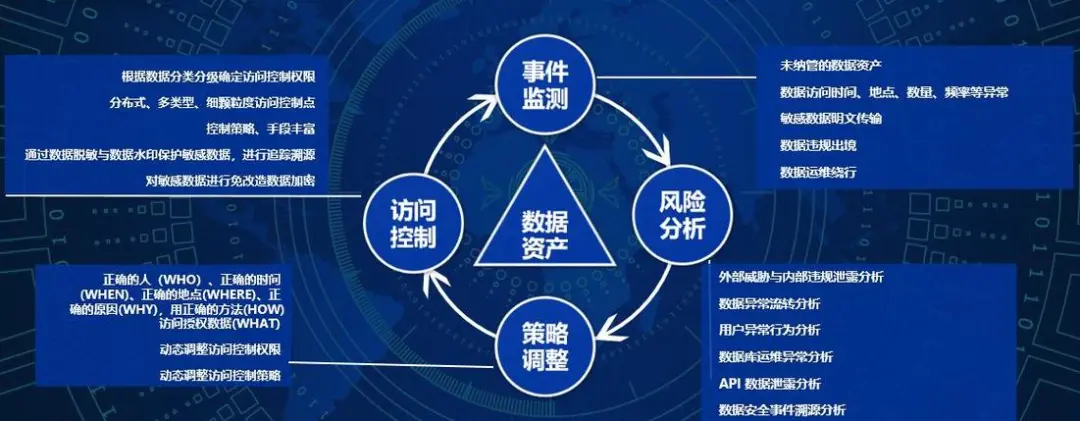
- 全面风险评估:通过渗透测试、架构审查和威胁建模,识别数据流中的弱点,特别是第三方接口和云配置错误。
- 合规与框架落地:协助企业满足GDPR、CCPA、HIPAA等法规要求,建立ISO 27001、NIST等安全框架,实现数据分类分级和访问控制。
- 第三方风险管理:制定供应商安全准入标准,持续监测外部攻击面,将供应链风险纳入企业风险仪表盘。
- 应急响应与恢复规划:构建事件响应预案,开展红蓝对抗演练,确保一旦发生泄露能快速遏制、取证和恢复。
- 安全意识与文化培养:通过培训与模拟钓鱼,提升全员安全意识,减少人为失误导致的事故。
对于AT&T这类海量客户数据的持有者,安全咨询服务的介入能在泄露发生前阻断攻击链,而非事后发布通知与补偿。
行动建议:将安全咨询融入企业基因
无论规模大小,任何依赖数据运营的企业都应立即行动:
- 聘请独立安全顾问,对现有架构和第三方关系进行一次深度体检。
- 采用零信任原则,严格限制对敏感数据的访问,尤其针对外部合作方。
- 加强云安全配置,利用CSPM等工具持续监控公有云环境,杜绝公开存储桶和弱权限。
- 建立数据泄露应急基金,并与专业咨询机构签订长期响应协议,缩短危机响应时间。
- 定期发布透明度报告,重建客户信任,这本身也是安全治理成熟的标志。
AT&T事件是一面镜子,映照出每个企业在数字化浪潮中的安全债。与其在泄露后耗费数亿美元进行补救和公关,不如前置投入安全咨询服务,将防御能力变成企业的核心竞争力。在数据成为新石油的时代,懂安全,方能行稳致远。
如若转载,请注明出处:http://www.syryjd.com/product/4.html
更新时间:2026-10-24 08:39:08